随着信息技术的飞速发展,信息系统运行维护服务已成为保障企业业务连续性和数据安全的关键环节。在南昌,越来越多的企业开始关注CCRC信息安全、ITSS运行维护以及ISO27001体系认证的办理,以提升自身的信息系统运行维护服务能力和市场竞争力。本文将为您详细解读这三项认证的内涵、办理流程及其对信息系统运行维护服务的重要意义。
一、CCRC信息安全认证:构建信息安全保障基石
CCRC(中国网络安全审查技术与认证中心)信息安全认证是国家权威的信息安全服务资质认证,旨在评估和认可企业在信息安全服务领域的专业能力。该认证涵盖了安全集成、安全运维、风险评估、应急处理等多个方向,是企业从事信息安全服务的“通行证”。在南昌,办理CCRC信息安全认证,不仅能够证明企业在信息安全服务方面的实力,还能在政府项目、金融行业等招投标中获得加分优势。
办理流程通常包括:前期咨询与差距分析、体系文件编制、项目案例准备、向认证机构提交申请、文件审核与现场审核、认证决定与发证等环节。企业需具备一定的信息安全服务项目经验,并建立符合标准要求的信息安全管理体系。
二、ITSS运行维护服务能力评估:提升IT服务标准化水平
ITSS(信息技术服务标准)是我国自主研发的信息技术服务标准体系。ITSS运行维护服务能力评估分为四个等级(基本级、拓展级、改进级、提升级),衡量企业在运行维护服务方面的能力成熟度。通过ITSS认证,企业能够建立规范化的运维服务体系,提高服务质量和效率,降低运维成本。
办理ITSS运行维护认证,企业需依据《信息技术服务 运行维护 第1部分:通用要求》等标准,建立运维服务管理体系,并选择合适的评估机构进行申请。流程包括:确定评估级别、体系建立与运行、提交申请材料、文件评审、现场评估、专家评审、公示与发证。值得注意的是,ITSS认证强调运维服务的“策划、实施、检查、改进”循环,帮助企业实现持续优化。
三、ISO27001信息安全管理体系认证:守护信息资产安全
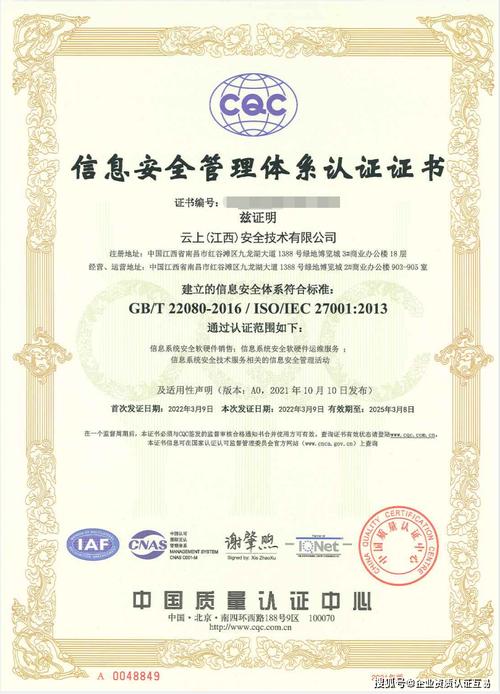
ISO27001是国际公认的信息安全管理体系标准,为企业提供了一套科学、系统的信息安全管理框架。通过ISO27001认证,企业能够有效识别信息安全风险,实施控制措施,确保信息的保密性、完整性和可用性。对于信息系统运行维护服务而言,ISO27001体系能夠规范运维过程中的安全管理,防止数据泄露和网络攻击。
在南昌办理ISO27001认证,流程包括:现状调研与风险评估、体系文件编制、体系运行(至少三个月)、内部审核与管理评审、认证审核(一阶段和二阶段)、整改与发证。企业需注意,ISO27001认证并非一劳永逸,证书有效期为三年,每年需接受监督审核。
四、三项认证的协同效应与信息系统运行维护服务
CCRC信息安全、ITSS运行维护和ISO27001体系认证各有侧重,但相互关联、相互促进。CCRC聚焦信息安全服务能力,ITSS规范运维服务过程,ISO27001保障信息安全管理。对于信息系统运行维护服务提供商而言,同时办理这三项认证,能够全面提升服务能力、管理水平和安全信誉,从而赢得客户信任,拓展市场份额。
在南昌,企业办理这些认证时,可寻求专业咨询机构的帮助,以确保高效通过。企业应将认证要求融入日常运维服务中,实现“以认证促管理,以管理促服务”的良性循环。
办理CCRC、ITSS和ISO27001认证,是南昌企业提升信息系统运行维护服务核心竞争力的重要途径。希望通过本文的介绍,能够帮助您更好地理解和推进相关认证工作,为企业的长远发展奠定坚实基础。